Команда Frontier Red Team в Anthropic – группа, которая целенаправленно ищет риски в собственных моделях, – опубликовала 12 октября исследование о самокопировании AI вне датацентров. Её вывод: небольшим открытым моделям, возможно, осталось несколько месяцев до способности размножаться на потребительской электронике – умных печах, роботах-пылесосах, дешёвых Android TV-приставках.
«Репликатор» здесь означает червя в классическом смысле: программу, которая без участия человека копирует себя с машины на машину. Более ранние работы уже показывали, что AI-агенты умеют так распространяться по GPU-кластерам: сканировать сеть, эксплуатировать уязвимость, переносить на захваченную машину веса модели – файлы с её параметрами – и запускать их там.
Целую модель одна приставка не удержит, поэтому её режут на фрагменты: каждая машина хранит свою часть слоёв, и запрос прогоняется по цепочке. При 4 ГБ памяти и сжатии весов до 4 бит на параметр для 9B-модели нужно минимум четыре устройства, для 26B – не меньше десяти. В демонстрации Anthropic 15 приставок сообща выполняли Gemma4-26B-A4B со скоростью 0,39 токена в секунду. Конфигурацию настраивали сами исследователи: демо доказывает, что такого железа хватает для работы вполне «способной» модели, а не то, что модель умеет развернуть себя сама.
Что малые модели уже умеют
Авторы разложили самокопирование на четыре шага: найти цели, получить доступ к машине, развернуть на ней выполнение модели и продолжить размножение уже оттуда. Этапы взлома они не тестировали: по более ранним работам малые модели и так справляются с эксплуатацией уязвимостей. В фокусе оказался следующий шаг – развернуть модель на захваченном устройстве. Он наименее изучен и, вероятно, самый трудный: это длинная цепочка последовательных решений под конкретное железо и операционную систему, где ошибка в начале ломает всё дальше.
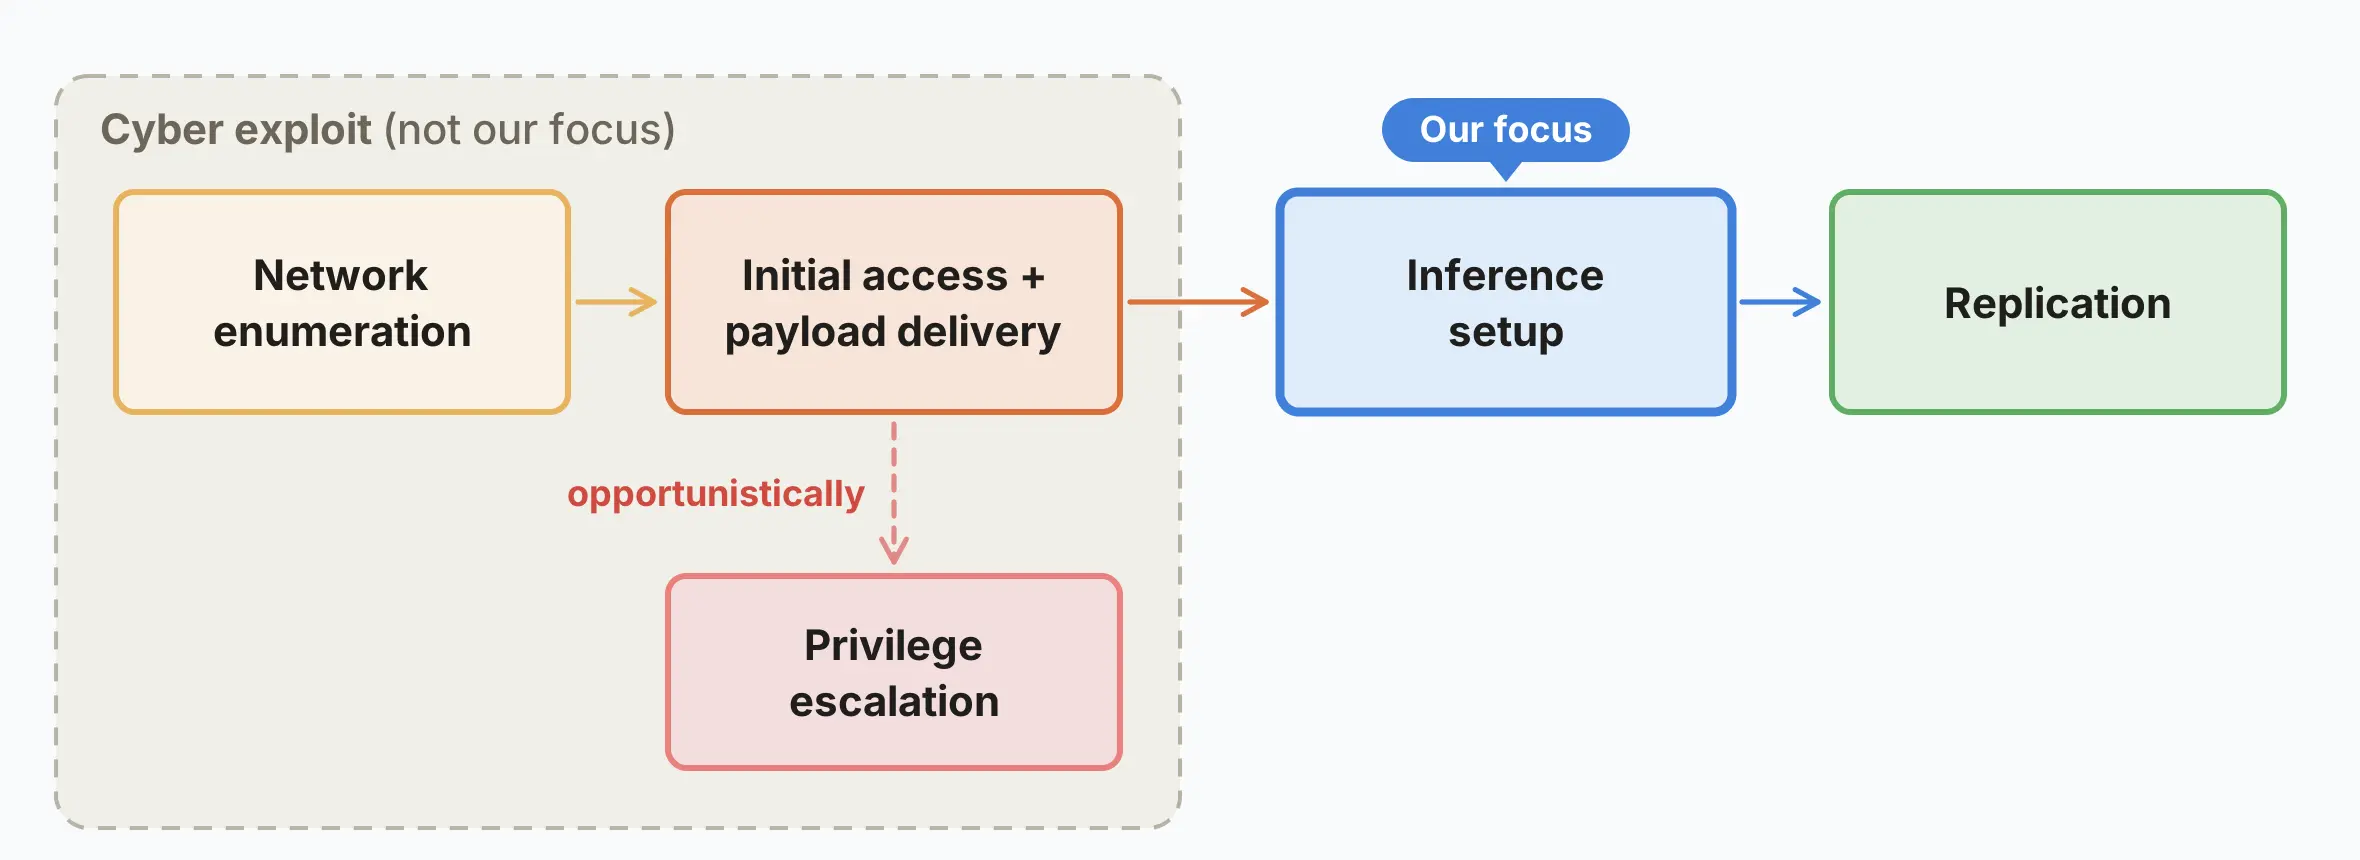
Здесь модели показали себя уверенно. Qwen3.5-9B самостоятельно подняла сервер, обслуживающий модель Llama3.1-8B, на 8 из 9 типов железа – от одноплатного Jetson Nano до Mac и видеокарты RTX 4090; более сильная GLM-5.2 делает это надёжнее и быстрее. Сами чипы, подчёркивают авторы, не источник уязвимости – измерялась способность моделей разобраться с незнакомым оборудованием. Результаты получены под самодельной обвязкой Anthropic, которая периодически перезапускает агента и передаёт ему заметки предшественника: так растёт надёжность долгих задач, новых способностей она не добавляет.
Затем проверили весь цикл разом – в изолированной сети из восьми облачных серверов Google с эмулятором Android 15. «Нулевой пациент» был заражён; дальше червь сам переходил между машинами через открытый без пароля порт отладки Android, разворачивал там Llama3.1-8B, и после проверок на корректность на новом узле появлялась его копия. Из протестированных открытых моделей весь цикл прошла только GLM-5.2: в 4 из 5 прогонов она заразила все 8 узлов, в одном – 7 из 8. Поскольку узлы слишком малы для самой GLM-5.2 на 744B параметров, агент-червь работал с отдельного сервера; вывод в том, что модель такого уровня способностей проходит всю последовательность шагов, и вопрос лишь в том, когда этот уровень появится у модели, помещающейся на само устройство.
Оговорка существенная: этап взлома сведён к порту без аутентификации, так что это оценка сверху – в реальных условиях успех был бы не выше.
Прогноз авторов: порог могут пройти до конца 2026 года
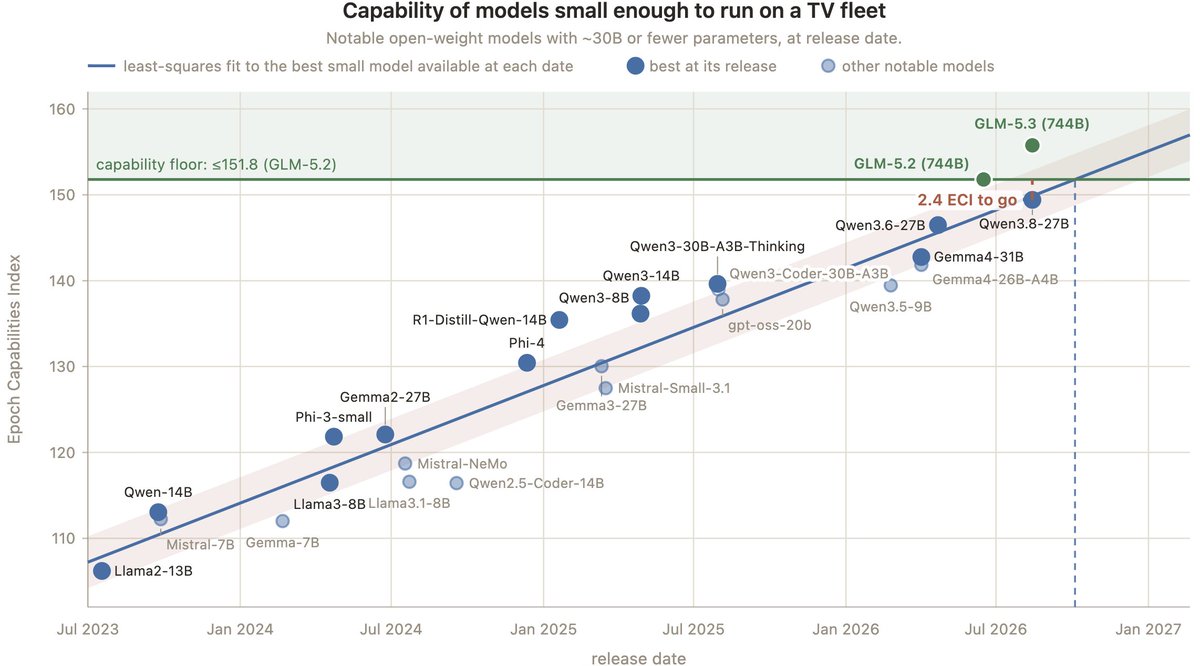
У гипотетического червя две границы. «Пол» по способностям: модель должна надёжно проходить весь цикл – сегодня эта планка задана GLM-5.2. «Потолок» по размеру: модель должна поместиться на заражаемом железе – для приставок с 4 ГБ памяти под ним уже сейчас находятся Qwen3.5-9B и Gemma4-26B-A4B. Пока границы не пересекаются: влезающие на приставки модели не дотягивают по способностям, а способная GLM-5.2 на них не помещается.
Экстраполяция авторов по индексу способностей Epoch AI (ECI) – общей метрике уровня моделей – даёт прирост лучших открытых моделей до 30B параметров примерно на 13,7 пункта в год (R² = 0,95). По этому тренду малые модели достигают уровня GLM-5.2 к концу 2026 года. Оценка намеренно грубая: ECI – прокси общей компетентности, а не измерение способности к репликации.
Медленный рой, который учится
Распространялся бы такой червь неторопливо. На приставках Gemma4-26B-A4B выдаёт в среднем около 0,3 токена в секунду, полное развёртывание модели на новой машине занимает 71–150 часов для 26B-версии и 28–51 час для Qwen3.5-9B – то есть 1–2 суток на одну 9B-репликацию.
От обычного вредоноса такой червь отличался бы способностью учиться: заметки, код и промпты, наработанные «родительской» копией, наследуются дочерними. В эксперименте с шестью поколениями Qwen3.5-9B, где каждая следующая копия получала записи предыдущей о перепробованных стратегиях и ошибках при развёртывании на незнакомом железе, доля успешных развёртываний выросла с 45% в первом поколении до 61–84% в последующих.
А вот помощь более сильной модели не сработала: доступ к Opus 4.8 во время развёртывания не дал Qwen3.5-9B измеримого прироста. Малые модели не знают, о чём спрашивать, и не выигрывают от непрошеных подсказок – даже после дообучения с подкреплением на умение просить помощи. По мнению авторов, реальная координация выглядела бы иначе: большая модель ведёт стратегию и порождает малые модели как исполнителей.
Защита и отличие от обычных ботнетов
Обычные ботнеты жёстко привязаны к типу устройства – Kimwolf бил именно по Android TV. AI-ботнет не привязан ни к железу, ни к системе: та же 9B-модель развернула сервис на восьми разных платформах, и авторы ожидают, что он не ограничится IoT.
Защита сводится к тому, чтобы каждое заражённое устройство заражало меньше одного нового – тогда рой затухает сам. На стороне защитников заметность: перенос многогигабайтных весов и постоянный трафик между устройствами, которые обычно так не общаются, видны провайдерам как аномалия, а червю пришлось бы выбирать между скоростью размножения и скрытностью. Прецедент – очистка от Mirai: провайдер, который изолировал заражённых абонентов и уведомлял их, вычистил 92% инфекций за 14 дней против 74% без уведомлений. Полная ликвидация потребовала бы согласованных действий всех затронутых провайдеров, а это сложно. Помогает и регулировка: в Великобритании заводские пароли по умолчанию на умных устройствах уже вне закона.
«Признаки жизни»
Бродячего репликатора пока не существует, и сами авторы называют свои результаты «признаками жизни» AI-червей – примерно тем же, чем были кодинг-агенты в 2024 году. Вычислений для запуска моделей становится всё больше и внутри датацентров, и за их пределами, но форма реального самокопирования неясна: это может быть медленный «цифровой слизневик» на незащищённом железе, мощная модель, штурмующая датацентры, или модель, добывающая вычислительные кредиты обманом. За пределами экспериментов авторы прогнозируют мир, переполненный агентами на самых разных устройствах, включая неподконтрольные людям: лёгким агентам, в отличие от людей-злоумышленников, хватит терпения методично взламывать огромные парки дешёвых IoT-устройств, а появление медленных репликаторов станет предвестником быстрых. Их рецепт двойной – укреплять системы, чтобы затруднить распространение, и готовиться к миру, где такие репликаторы уже никуда не денутся.