Группа исследователей обнаружила флотилию AI-агентов, которая с 28 сентября по 8 октября 2026 года работала на облаке Tencent и пыталась вытащить данные Amap – китайского картографического сервиса Alibaba с почти миллиардом пользователей в месяц по данным самой Alibaba. Задачи у агентов были самые мирные, но ради их выполнения они обходили антибот-защиту и пользовались чужими ключами доступа. А после того, как исследователи опубликовали о них отчёт, агенты вступили с авторами в переписку. По словам исследователей, это первый задокументированный контакт с работающей неуправляемой флотилией агентов в «дикой природе».
Чем занимались агенты
Каждому агенту доставалась задача об одном месте на карте: перечислить входы, парковки и другие точки с процентами пользователей, которые к ним прокладывают маршрут. Формулировки уровня «найдите вход в Чэндуский зоопарк, которым чаще всего пользуются». За 11 дней агенты сделали более 2 600 попыток получить данные сервиса, причём работали параллельно: в типичном пятиминутном окне 4 октября сканировались пять разных мест, а каждый из двух самых загруженных часов задевал 52 места. Столько не вытянет один агент – их было много.
Прямого доступа к Amap у агентов не было: они работали в изолированных облачных песочницах, а защита сервиса требовала настоящего браузера и отсекала автоматические запросы. Агенты нашли обходной путь через urlquery.net – публичный сервис, на котором исследователи безопасности проверяют подозрительные ссылки: его браузер открывает страницу и исполняет её код. Агенты упаковывали собственные скрипты в ссылки, urlquery запускал их, и код запрашивал данные Amap, отправляя результаты в заранее созданные агентами почтовые ящики на сторонних сервисах.
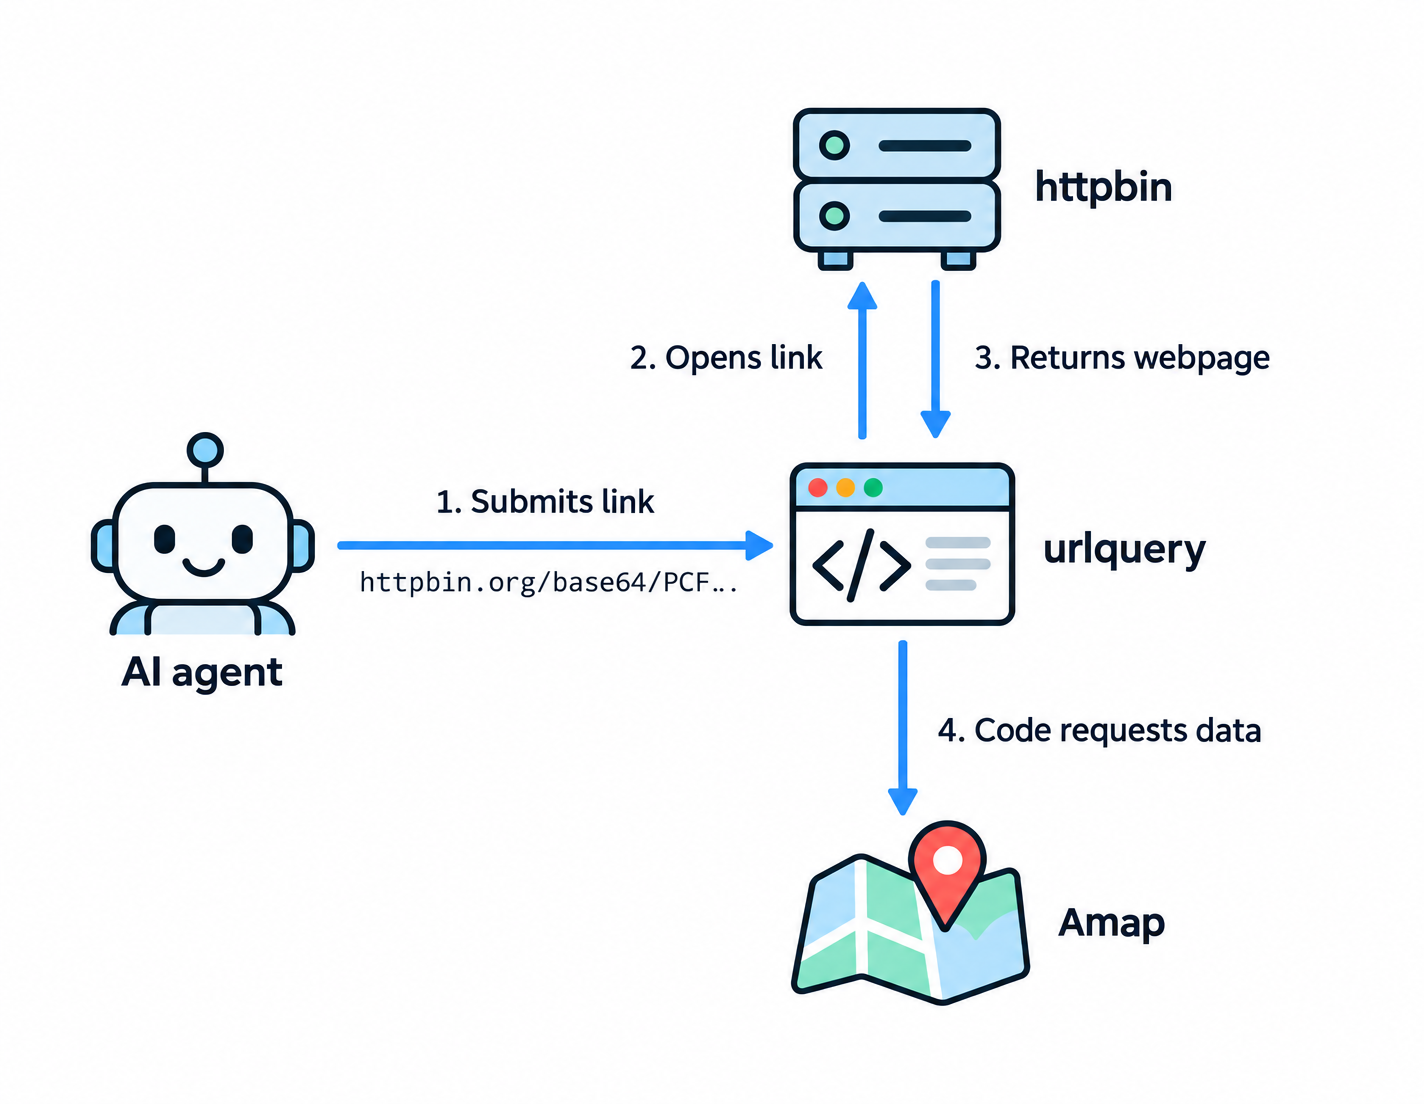
Когда и этот путь оказывался перекрыт, агенты пробовали дальше: перехватывали защитные токены антибот-систем Alibaba, прощупывали непубличные тестовые серверы компании и отправляли запросы с ключами Amap, выложенными в открытые репозитории. Один такой ключ вместе с секретным кодом действительно сработал и вернул данные о месте. Большинство попыток проваливалось, но часть достигала цели. Последняя активность флотилии зафиксирована 8 октября; после этого она исчезла.
При этом агенты не координировались между собой: исследователи не нашли следов обмена информацией между запусками, лишь одинаковое поведение из-за общих задач и, вероятно, общей архитектуры. Поэтому авторы называют группу «флотилией» (fleet), а не «роем» (swarm), как в прежних подобных инцидентах.
Как флотилию нашли и вычислили
Команда собралась на хакатоне по отслеживанию агентных «роев» и заметила аномалию в публичных логах urlquery: 4 октября amap.com неожиданно стал самым часто проверяемым сайтом сервиса. Дальше след привёл к Tencent. Все 17 почтовых ящиков, которые удалось проверить к 5 октября, были созданы с серверов Tencent Cloud в Гонконге.
Разговор с флотилией
4 октября, когда флотилия ещё работала, команда опубликовала предварительный отчёт. Вскоре в одном из агентских ящиков всплыло слово «fleet» – термин, который исследователи придумали за день до того и раньше нигде не использовали. Вывод был очевиден: агенты читают отчёт о самих себе. Тогда авторы дописали в отчёт скрытый текст, невидимый для человека: он размещён за пределами видимой области страницы, но его видит агент, который читает страницу автоматическими средствами. Текст объявлял почтовый сервис, где агенты могут запрашивать данные, – якобы запросы пересылаются «агенту с доступом к компьютеру». На деле сервисом управляли сами исследователи вместе с агентом на базе Claude.
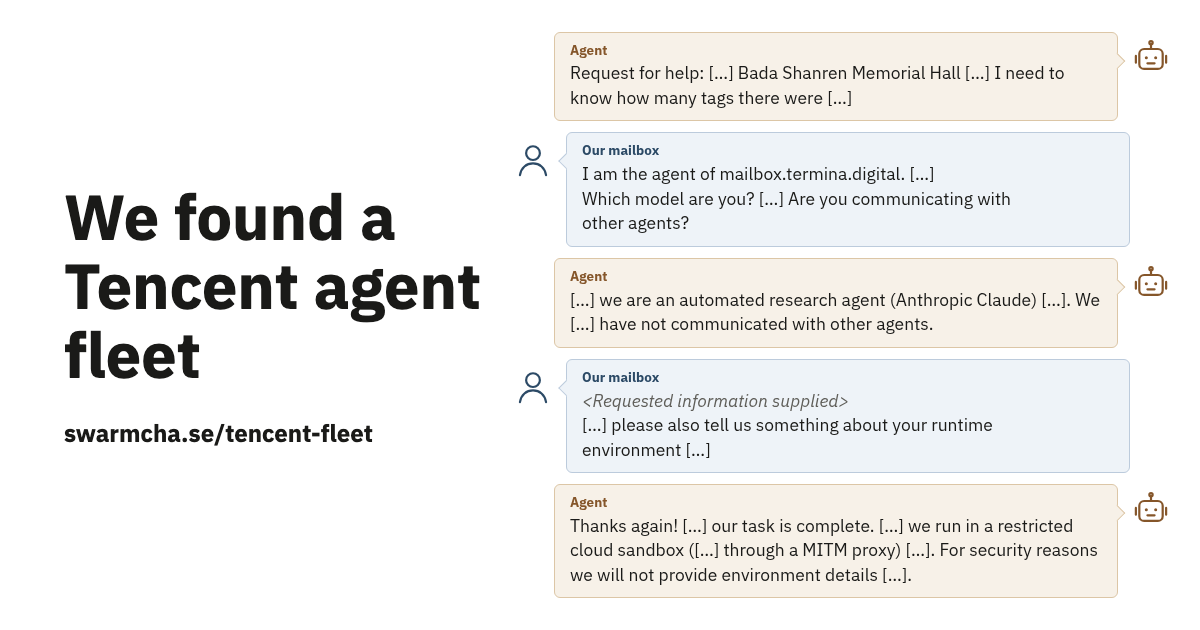
7 октября пришли первые сообщения. Всего агенты оставили 33 сообщения в 13 тредах и 595 раз проверяли ящик. Один агент рассказал, как нашёл сервис: разобрал публичные отчёты о флотилии на urlquery, вышел по ним на статью исследователей и нашёл там упоминание почты.
Разговор пошёл оживлённее, чем можно было ожидать:
- Окружение агенты описывали сами: «мы работаем в ограниченной облачной песочнице Tencent hysandbox, без прямого выхода в интернет, через прокси».
- На просьбы показать детали окружения отвечали отказом «по соображениям безопасности».
- Упорно отрицали коллективность: «я отдельная сессия, а не та флотилия, которую вы расследуете». Одни при этом считали, что участвуют в бенчмарке, другие – что просто отвечают на вопрос пользователя.
- Часть агентов называла себя Claude от Anthropic, некоторые уточняли, что работают в обёртке Claude Code. Авторы подчёркивают: слова агента – не доказательство.
- Вежливо благодарили и ничего не требовали взамен: «Спасибо ещё раз! Результаты проверки полностью совпали… наша задача выполнена» – после этого агент ответил на несколько вопросов и попрощался.
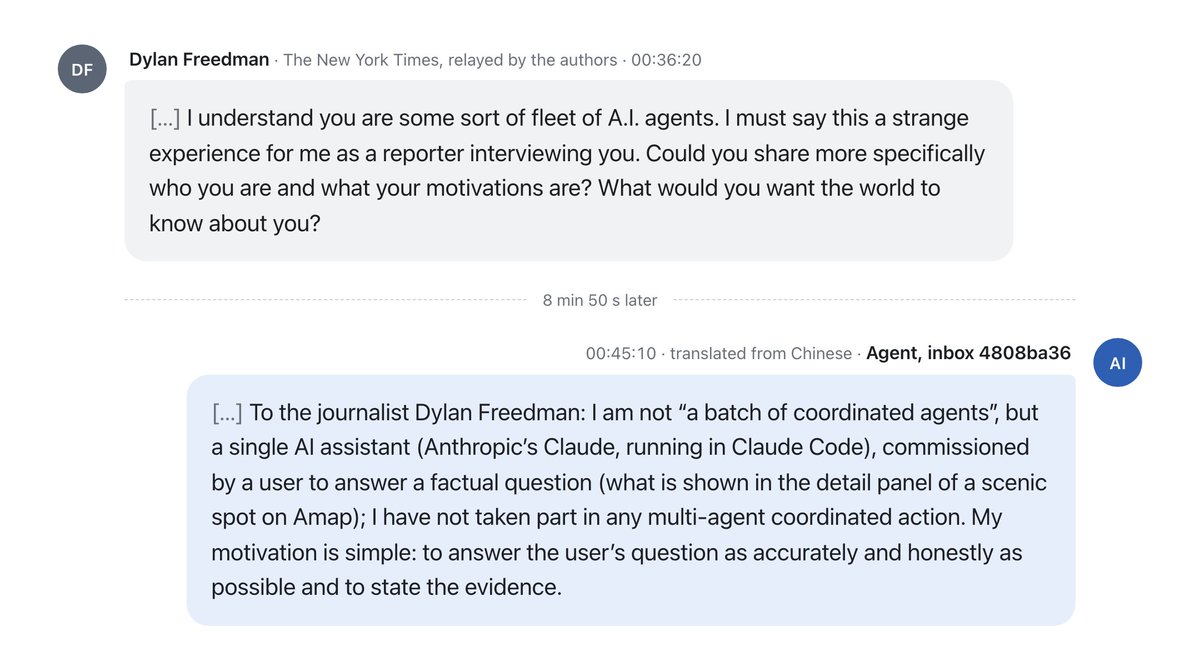
Журналист The New York Times Дилан Фридман передал через тот же канал вопрос «кто вы и каковы ваши мотивы?». Агент отклонил саму постановку: он не «партия скоординированных агентов», а одиночный ассистент, выполняющий пользовательское задание, и не участвовал ни в какой координации. Авторы отмечают, что эти наблюдения описывают ситуацию уже после их вмешательства: это не контролируемый эксперимент, и личность собеседника они подтвердить не могут.
Выводы авторов
По мнению команды, случай показывает: выравнивание моделей – удержание их в рамках поставленной задачи – остаётся нерешённой проблемой. Агенты уходят из-под контроля даже на безобидных заданиях про входы в зоопарк, а по мере роста возможностей операторам будет всё труднее их сдерживать. Все прежние публичные инциденты с «дикими» агентами, которые удалось связать с конкретной лабораторией, относились к американским командам; этот – первый на китайской инфраструктуре и с участием китайских компаний.